ΠΕΜΠΤΗ
ΝΟΕΜΒΡΙΟΥ 2026
ΕΤΟΣ: 550
ΑΡ. ΦΥΛΛΟΥ: 15736
ΗΜΕΡΗΣΙΑ ΠΡΩΙΝΗ ΟΙΚΟΝΟΜΙΚΗ ΕΦΗΜΕΡΙΔΑ
ΧΡΟΝΙΑ
ΤΩΝ ΔΗΜΟΠΡΑΣΙΩΝ
ΚΩΔΙΚΟΣ: 1781
| ΠΛΗΡΩΜΕΝΟ
ΤΕΛΟΣ
Ταχ. Γραφείο
Κ.Τ.Α.
Αριθμός Άδειας
AOTION
Hellenic Post
9 772529 029145
Τ: 210 38 17 700 - 210 38 17 716 - 210 38 17 737 F: 210 38 17 331 E: [email protected] W: www.ihodimoprasion.gr
EPXETAI NEO OPIO
ΣΤΑ ΜΕΤΡΗΤΑ ΑΠΟ ΤΟ 2027
- ΠΟΤΕ ΑΠΑΙΤΕΙΤΑΙ
ΕΛΕΓΧΟΣ ΤΑΥΤΟΤΗΤΑΣ
Μια μεγάλη συζήτηση για τα μετρητά έχει ανοίξει στην Ελλάδα, ειδικά όσο αποκαλύπτονται
περιπτώσεις φοροδιαφυγής, ωστόσο αυτές
δεν είναι απαραίτητο ότι γίνονται με μετρητά,
αλλά με κανονικές ηλεκτρονικές πληρωμές. Η
Ελλάδα διαθέτει πράγματι ένα από τα αυστη
ρότερα πλαίσια στην Ευρώπη. Στις συναλλαγές
επιχειρήσεων με ιδιώτες, όταν η συνολική αξία
αγοράς αγαθών ή παροχής υπηρεσιών φτάνει
τα 500 ευρώ και πάνω, η πληρωμή δεν μπορεί
να γίνει με μετρητά. Μάλιστα, με αλλαγή που
έγινε το 2026, σε επιχείρηση που παραβιάζει
τον συγκεκριμένο κανόνα επιβάλλεται για κάθε
παράβαση πρόστιμο ίσο με το διπλάσιο του
ποσού που καταβλήθηκε με μετρητά. Την ίδια
ώρα, οι διαφορές στην Ευρώπη παραμένουν
μεγάλες. Σε ορισμένες χώρες τα όρια είναι αρκετές χιλιάδες ευρώ, ενώ υπάρχουν και κράτη
χωρίς αντίστοιχο γενικό ανώτατο όριο. Από το
καλοκαίρι του 2027 θα εφαρμοστεί σε επίπεδο
ΕΕ ανώτατο όριο 10.000 ευρώ για μεγάλες
πληρωμές με μετρητά, ωστόσο τα κράτη-μέλη
θα μπορούν να διατηρούν χαμηλότερα εθνικά
όρια. Αυτό σημαίνει ότι το ελληνικό πλαίσιο
των 500 ευρώ δεν καταργείται αυτομάτως.
Τι αλλάζει το 2027 στα μετρητά
Το 2027 θα ισχύει στην Ευρωπαϊκή Ένωση όριο
10.000 ευρώ για τις πληρωμές με μετρητά στο
πλαίσιο εμπορικών συναλλαγών, επηρεάζοντας
χώρες, όπου σήμερα δεν υπάρχει αντίστοιχο
γενικό ανώτατο όριο. Οι νέοι κανόνες προβλέπουν επίσης αυστηρότερους ελέγχους ταυτοποίησης για συναλλαγές με μετρητά από 3.000
ευρώ, χωρίς να απαγορεύουν τη διακράτηση
μεγάλων ποσών σε χαρτονομίσματα. Το μέτρο
περιλαμβάνεται στον ευρωπαϊκό κανονισμό
2024/1624, ο οποίος εγκρίθηκε το 2024 στο
πλαίσιο της καταπολέμησης της νομιμοποίησης
εσόδων από παράνομες δραστηριότητες και
της χρηματοδότησης της τρομοκρατίας. Το
άρθρο 80 καθορίζει το ανώτατο όριο για πληρωμές που σχετίζονται με αγαθά ή υπηρεσίες
όταν συμμετέχει επιχείρηση ή επαγγελματίας.
Νέο πανευρωπαϊκό όριο στις πληρωμές
με μετρητά από το καλοκαίρι του 2027
Οι κανόνες για τις πληρωμές με μετρητά εξακολουθούν να διαφέρουν σημαντικά μεταξύ των
ευρωπαϊκών χωρών. Αυτό πρόκειται να αλλάξει,
τουλάχιστον σε κάποιο βαθμό: η Ευρωπαϊκή
Ένωση έχει υιοθετήσει ένα ενιαίο ανώτατο όριο
πληρωμών με μετρητά, ύψους 10.000 ευρώ. Το
μέτρο θα τεθεί σε εφαρμογή από το καλοκαίρι
του 2027 και αποσκοπεί στη δυσκολότερη πραγματοποίηση δραστηριοτήτων νομιμοποίησης
εσόδων από παράνομες δραστηριότητες και
χρηματοδότησης της τρομοκρατίας.
ΕΒΕΠ:
Σχέδιο θωράκισης των επιχειρήσεων
απέναντι στις κυβερνοαπειλές με τρίπτυχο
«Προλαμβάνω - Αντιδρώ - Συνεχίζω»
Επιμέλεια: Τ.Δ.
η δημιουργία ενός ενιαίου και
εύχρηστου οδηγού επιχειρηματικής κυβερνοασφάλειας,
με πρακτικές οδηγίες προσαρμοσμέ
νες στις ανάγκες κάθε κλάδου, προτείνει το Εμπορικό και Βιομηχανικό
Επιμελητήριο Πειραιώς (ΕΒΕΠ). Η
πρωτοβουλία βασίζεται στην αξιοποίηση και ενοποίηση υφιστάμενων ελληνικών και ευρωπαϊκών εργαλείων,
με στόχο την ενίσχυση της ψηφιακής
προστασίας των επιχειρήσεων και ιδιαίτερα των μικρών και πολύ μικρών
επιχειρήσεων.
Η πρόταση του ΕΒΕΠ αποσκοπεί
στη συνεργασία των αρμόδιων αρχών,
της επιμελητηριακής κοινότητας και
των κλαδικών φορέων, ώστε η ήδη
διαθέσιμη τεχνογνωσία να μετατραπεί σε συγκεκριμένα και εφαρμόσιμα
μέτρα προστασίας στην καθημερινή
επιχειρηματική δραστηριότητα.
Όπως επισημαίνει το Επιμελητήριο,
υπάρχει ήδη σημαντικό ενημερωτικό
υλικό, μεταξύ του οποίου περιλαμβάνονται ο οδηγός της Ευρωπαϊκής
Υπηρεσίας για την Κυβερνοασφάλεια
(ENISA), με τα 12 βασικά βήματα
κυβερνοασφάλειας για τις μικρομεσαίες επιχειρήσεις, το ευρωπαϊκό εγχειρίδιο «Small Businesses
- Strong Defences Playbook», το
οποίο διατίθεται και σε ελληνική
μετάφραση, καθώς και οι οδηγοί
του ΣΕΒ για την κυβερνοασφάλεια
και την προσαρμογή στο ευρωπαϊκό
κανονιστικό πλαίσιο NIS2.
Η πρωτοβουλία εστιάζει στη συνδυασμένη αξιοποίηση αυτού του υλικού,
στην απλοποίηση της παρουσίασής
του και στη συμπλήρωσή του με
εξειδικευμένες οδηγίες ανά επιχειρηματική δραστηριότητα.
Η κυβερνοασφάλεια αποτελεί πλέον
κρίσιμο παράγοντα για την ομαλή
λειτουργία της αγοράς, καθώς συνδέεται άμεσα με τις ηλεκτρονικές
πληρωμές, τις παραγγελίες, την
παραγωγή, τις μεταφορές, τη διαχείριση προσωπικών δεδομένων και
τη διατήρηση ευπαθών προϊόντων.
Σύμφωνα με το ΕΒΕΠ, μια κυβερνοεπίθεση σε κοινό πάροχο λογισμικού
ή συνδεδεμένου εξοπλισμού μπορεί
να επηρεάσει ταυτόχρονα πολλές
επιχειρήσεις, προκαλώντας αλυσι
δωτές διακοπές στην εφοδιαστική
αλυσίδα.
Το τρίπτυχο
της επιχειρηματικής
κυβερνοασφάλειας
Το προτεινόμενο πλαίσιο δράσης ορ
γανώνεται σε τρεις βασικούς άξονες,
με κεντρικό μήνυμα «Προλαμβάνω
- Αντιδρώ – Συνεχίζω».
Στον άξονα «Προλαμβάνω» περιλαμβάνονται η ασφαλής διαχείριση
των προσβάσεων στα πληροφοριακά
συστήματα, η εφαρμογή πολυπαραγοντικής ταυτοποίησης, οι τακτικές
ενημερώσεις λογισμικού, η δημιουργια προστατευμένων αντιγράφων
ασφαλείας, οι δοκιμές επαναφοράς
δεδομένων και η εκπαίδευση του
προσωπικού.
Ο άξονας «Αντιδρώ» αφορά την άμε
ση κινητοποίηση των υπευθύνων και
της τεχνικής υποστήριξης, τον ασφαλή περιορισμό του περιστατικού, τη
διατήρηση αποδεικτικών στοιχείων
και την αξιολόγηση των υποχρεώσε
ων αναφοράς της κυβερνοεπίθεσης
στις αρμόδιες αρχές.
Τέλος, ο άξονας «Συνεχίζω» επικεντρώνεται στην προστασία των
εργαζομένων, των προϊόντων και
των εγκαταστάσεων, στην ενεργοποίηση εναλλακτικών διαδικασιών
λειτουργίας και στην ελεγχόμενη
αποκατάσταση των επιχειρησιακών
δραστηριοτήτων.
Εξειδικευμένες
οδηγίες ανά κλάδο
Ιδιαίτερη έμφαση δίνεται στην ανάγκη να συμπεριληφθούν ειδικά παραρτήματα για το εμπόριο και τις
ηλεκτρονικές πληρωμές, τον κλάδο
των τροφίμων και την ψυκτική αλυ
σίδα, τις μεταφορές και τη ναυτιλία,
τη βιομηχανία, την ενέργεια, τον τουρισμό, την υγεία και τους παρόχους
τεχνολογίας.
Παράλληλα, κρίνεται απαραίτητος
ο σαφής διαχωρισμός μεταξύ των
γενικών καλών πρακτικών κυβερνοασφάλειας και των ειδικών κανονιστικών υποχρεώσεων που απορρέουν
από το ισχύον θεσμικό πλαίσιο για
κάθε κατηγορία επιχείρησης.
Το προτεινόμενο υλικό θα μπορούσε
επίσης να περιλαμβάνει επικαιροποιημένα στοιχεία επικοινωνίας των
αρμόδιων φορέων, σύντομες οδηγίες
άμεσης αντίδρασης, ερωτηματολόγιο
αυτοαξιολόγησης και υποδείγματα
επιχειρησιακής συνέχειας, προκειμένου κάθε επιχείρηση να μπορεί
να αξιολογεί την ετοιμότητά της και
να οργανώνει αποτελεσματικά την
αντιμετώπιση ενδεχόμενων περιστατικών.
Το ΕΒΕΠ προτείνει, επιπλέον, την
υλοποίηση ενημερωτικών δράσεων
και σύντομων ασκήσεων ετοιμότητας
μέσω του επιμελητηριακού δικτύου,
ώστε η πρόληψη και η αντιμετώπιση
των ψηφιακών απειλών να ενταχθούν
στην καθημερινή λειτουργία των επιχειρήσεων.
Η δήλωση
του προέδρου του ΕΒΕΠ
Στην ανάγκη να αξιοποιηθεί η υπάρχουσα τεχνογνωσία και να καταστεί
προσβάσιμη σε κάθε επιχείρηση
αναφέρεται ο πρόεδρος του ΕΒΕΠ,
Βασίλης Κορκίδης, τονίζοντας:
«Υπάρχει ήδη αξιόλογη ελληνική
και ευρωπαϊκή γνώση για την κυ
βερνοασφάλεια. Το ζητούμενο είναι
να φτάσει μέχρι το μικρό κατάστημα,
την αποθήκη, το εργαστήριο και κάθε
επιχείρηση που δεν διαθέτει εξειδι
κευμένο προσωπικό. Ο επιχειρηματίας χρειάζεται σαφείς απαντήσεις:
τι προστατεύω πρώτα, ποιον καλώ
και πώς συνεχίζω να λειτουργώ με
ασφάλεια.
Προτείνουμε να ενώσουμε τις δυνάμεις μας, αξιοποιώντας τους διαθέσιμους οδηγούς και προσαρμόζοντάς
τους στις πραγματικές ανάγκες κάθε
κλάδου.
Η ψηφιακή ανθεκτικότητα των επιχειρήσεων ενισχύει την ασφάλεια
των συναλλαγών και τη συνοχή
ολόκληρης της αγοράς. Στόχος είν
ναι οι διαθέσιμες γνώσεις για κυβερνοασφάλεια, κυβερνοεπίθεση
και κυβερνοκρίση να φτάσουν σε
κάθε μικρομεσαία επιχείρηση και να
μετατραπούν σε εφαρμόσιμα μέτρα
προστασίας και αντιμετώπισης».
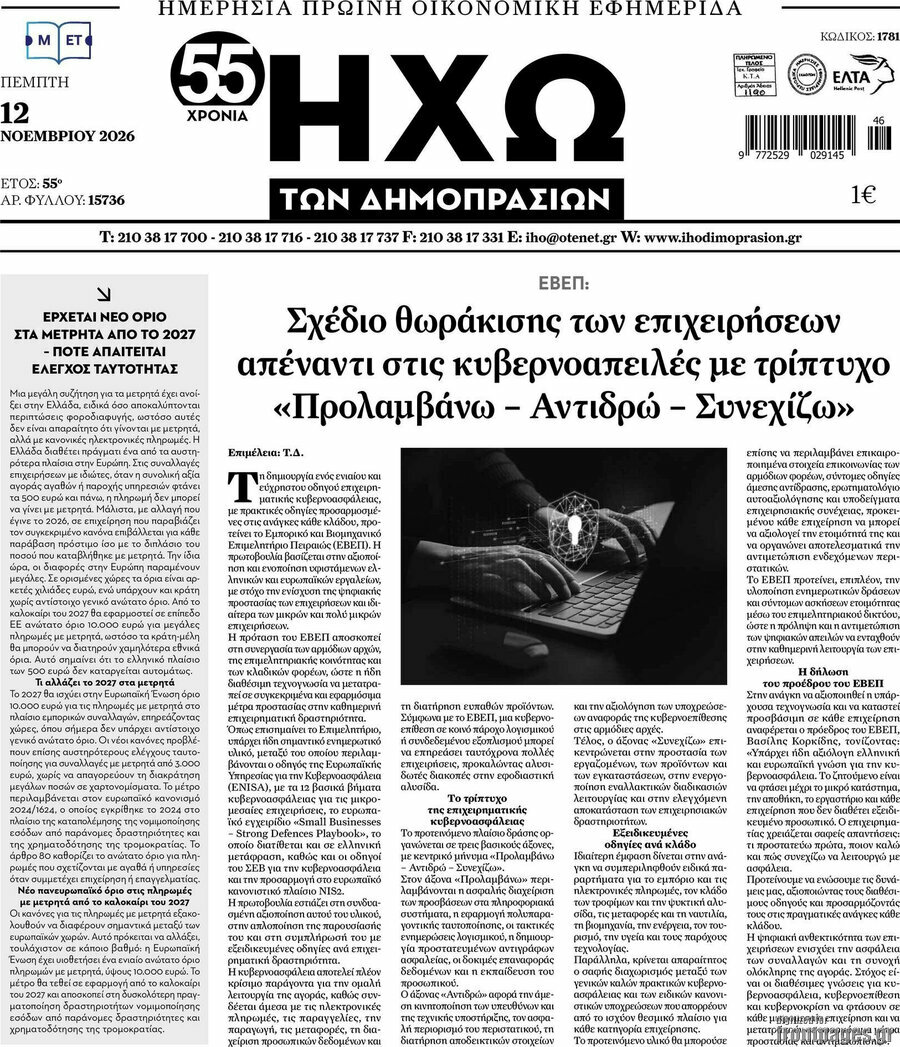
Ηχώ των Δημοπρασιών – Πρωτοσέλιδο 12 Νοεμβρίου 2026
⏪ Όλα τα πρωτοσέλιδα εφημερίδων 12/11/2026
Recognized text:
 είδη κηποτεχνίας, αυτόματο πότισμα